Cosa ricorda la regola
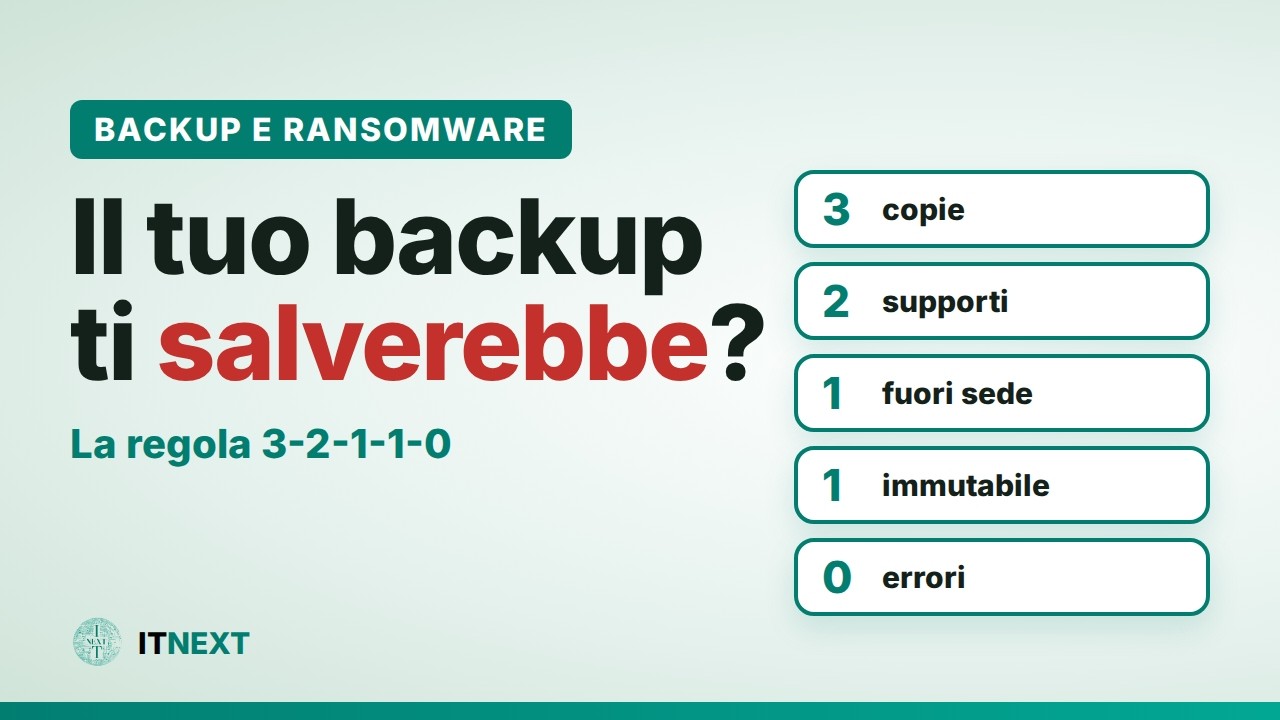
La regola 3-2-1-1-0 riassume una strategia: tre copie dei dati, su due tipi di supporto, con una copia fuori sede, una offline o immutabile e zero errori rilevati dalle verifiche. Va adattata ai sistemi aziendali e ai rischi da coprire; non è una garanzia automatica contro qualsiasi incidente.
Separare accessi e proteggere le copie
Un attacco che raggiunge gli account amministrativi può mettere a rischio anche i salvataggi. Valuta credenziali dedicate, permessi ridotti, copie separate e funzioni di immutabilità dove disponibili. Conserva le chiavi di cifratura e le istruzioni di recupero in modo che siano accessibili anche durante un'interruzione.
Misurare il recupero
Le verifiche di integrità sono utili, ma occorre anche provare a recuperare file, macchine virtuali e applicazioni. Registra il tempo impiegato e verifica che i servizi tornino utilizzabili. Il video ITNEXT affronta il tema con riferimento a Veeam e Proxmox Backup Server; il progetto va poi dimensionato sulle esigenze dell'azienda.
Vuoi approfondire questo tema per la tua azienda? Contatta ITNEXT oppure scopri i nostri servizi IT per aziende.